10月23日,国家互联网应急中心(CNCERT)与启明星辰联合发布报告,披露“银狐”木马新团伙“镜昙”(G02)的攻击态势:该团伙通过搜索引擎排名投毒和仿冒软件下载站传播木马,2026年7月17日至10月20日累计控制设备5834台。
“银狐”是近年活跃于国内、以财税主题钓鱼见长的木马家族,“镜昙”是“银狐”木马新攻击团伙,采用了更具隐蔽性的载荷投递和恶意程序控制手法。
与“银狐”相比,“镜昙”的隐蔽性明显增强:攻击者将木马封装在IMG、ISO、VHD等镜像文件中,以规避针对常见可执行文件的部分静态检测手段;还内置“失效时间”,到期自动停止作恶,呈现“昙花一现”的特点,增加了追踪和取证难度。
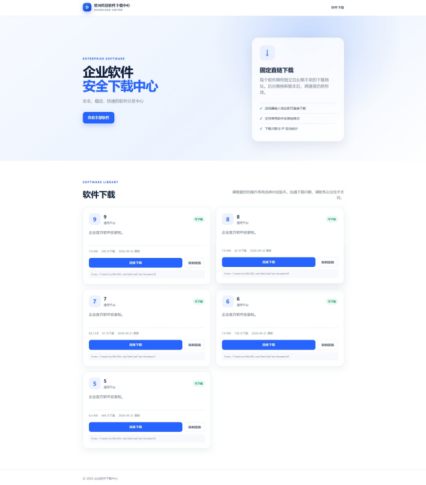
攻击者搭建名为“星河科技软件下载中心”的仿冒网站,并通过搜索排名投毒,让仿冒站点出现在搜索结果前列;诱饵文件多伪装成税务文件、银行对账单、采购订单等财税材料。
图:仿冒钓鱼页面
报告研判,该团伙目标聚焦金融财务、银行、税务领域,覆盖使用简体中文和繁体中文的用户,单日最高上线被控设备252台,控制服务器单日访问量峰值超过72万次。经专项打击,近期其控制规模已明显下降,报告称,截至10月14日分析时,部分钓鱼页面仍可访问,相关远程控制配置仍然有效。
值得注意的是,高校虽非本轮攻击的主要目标,但“用搜索引擎下载软件”和“处理财税文件”这两件事在高校场景同样可能发生:财务报销、经费对账、采购审核是计财、采购、科研经费管理岗位的日常工作,而师生通过搜索引擎下载办公软件和专业工具也是普遍习惯。
更值得警惕的是,高校终端数量多、使用人员杂,如果高校终端感染此类木马,可能导致账号凭证和业务数据泄露;在网络隔离、终端防护不足的情况下,还可能增加校园内部网络的安全风险。
结合CNCERT在报告中的建议以及高校实际情况,可重点做好三件事:
一是软件下载一律走官方渠道或学校正版软件平台,提醒师生对搜索结果中标注“广告”“推广”的下载链接保持警惕;
二是对财务、行政、采购等岗位开展针对性安全提醒,并在邮件网关、上网行为管理等环节拦截仿冒下载链接;
三是按照报告公布的恶意域名、IP等地址清单,在校园网出口进行封堵,并对终端开展排查,同时妥善留存终端与网络日志,为后续溯源处置提供依据。
从“银狐”各分支的持续迭代看,钓鱼投递手法仍在快速进化;对高校而言,把软件下载来源管理好,是高校防范此类攻击成本相对较低、值得优先落实的基础措施之一。
本文核心观点根据国家互联网应急中心CNCERT《关于“银狐”木马“镜昙(G02)”团伙攻击态势深入分析报告》整理编辑,责编:张紫微。


 京公网安备 11040202430174号