9月,2026年国家网络安全宣传周在全国统一开展,本次安全周的主题为“网络安全为人民,网络安全靠人民—智能时代 网安护航”。
病毒与木马方面,9月初安全研究机构Calif Research披露了一款名为WeWorm的零点击蠕虫攻击方案。该蠕虫利用微信VoIP协议栈中的内存损坏漏洞实现远程代码执行,攻击者只需向目标发起微信通话,受害者无需接听、无需任何交互,漏洞即可被触发利用,攻击者可获取受害者微信账号的完整控制权。入侵成功后,被劫持的账号会自动向通讯录好友继续发起通话攻击,形成“一机沦陷、批量扩散”的链式传播效应。攻击的唯一前置条件是攻击者须在受害者好友列表中。目前该蠕虫仅限方案演示,尚无在野利用案例。
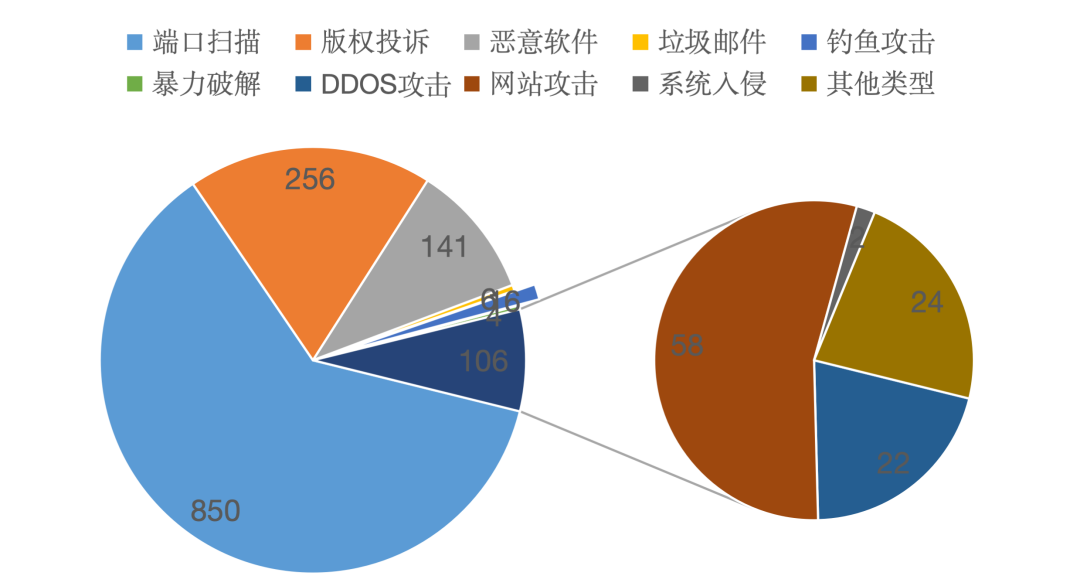
2026年8月-2026年9月CCERT安全投诉事件统计
近期新增严重漏洞评述
1.微软2026年9月的安全公告中共修复了974个安全漏洞,按等级分类包含113个严重、860个重要、1个普通等级。这些漏洞中需要特别关注的是:
Windows Update Stack权限提升漏洞(CVE-2026-81963)。目前该漏洞已经存在在野利用,美国CISA已将其列入已知被利用漏洞(KEV)目录,建议用户尽快进行更新。
Windows高级本地过程调用(ALPC)权限提升漏洞(CVE-2026-85880)。目前该漏洞已经存在在野利用,美国CISA已将其列入已知被利用漏洞(KEV)目录,建议用户尽快进行更新。
Windows DNS Server远程代码执行漏洞(CVE-2026-69730)。由于DNS服务的特殊性,该漏洞具备蠕虫化传播潜力,被安全社区称为“SigRed继任者”,建议运行Windows DNS Server的管理员立即进行更新。
Windows Shell远程代码执行漏洞(CVE-2026-69829)。攻击复杂度低,无需权限、无需用户交互,远程攻击者可利用该漏洞在目标系统上执行任意代码,建议用户尽快更新系统。
远程桌面服务释放后重用远程代码执行漏洞(CVE-2026-69525)。该漏洞CVSS评分为9.8,远程桌面服务在处理传入网络数据包时存在内存释放后重用漏洞,建议使用了远程桌面服务的用户尽快进行更新。
Exchange Server未认证远程代码执行漏洞(CVE-2026-55007)。攻击者可以向存在漏洞的Exchange服务器发送特制的Visio附件,服务器在处理内容索引时会触发双重释放(Double-Free)内存损坏,进而允许攻击者执行任意代码。
2.近期Google发布了Chrome版本更新,用于修复V8 JavaScript引擎中的类型混淆漏洞(CVE-2026-85046)和越界写入漏洞(CVE-2026-87491)。由于漏洞影响Chrome 152.0.7977.82之前所有的版本,建议使用Chrome的用户及时更新至最新版本。
3.Next.js远程代码执行漏洞(CVE-2026-75604)。Next.js是Vercel开发的一款基于React的开源全栈Web开发框架,在网站开发中被广泛使用。受影响版本为13.4.0至15.5.23以及16.0至16.3.2,建议及时升级至15.5.24或16.3.3及以上版本。
4.WordPress页面模板解析本地文件包含漏洞(CVE-2026-87902)。受漏洞影响的版本为WordPress 4.7.0至7.1.1,官方已于9月22日发布7.1.2版本修补此漏洞,并对4.7及之后各受支持分支进行了补丁更新。建议运行WordPress的站点立即升级至7.1.2或对应分支修复版本,并排查是否存在异常文件,防止已经被攻击。
安全提示
大模型安全治理应贯穿使用、开发与供应链全过程。默认把模型返回内容当作不可信数据,任何外部链接、命令执行和工具调用都需先校验再放行,生成的脚本应在隔离容器中运行。对输入与输出设置双向检查,并限制账号与接口权限,只开放完成当前任务所需的资源。系统级提示词等关键配置应单独保管,涉及“system prompt”一类敏感请求应被识别并阻断。智能体执行任务时,要校验其意图和参数,记录调用轨迹,并设置异常熔断,防止风险沿任务链扩散。数据安全方面,应按需提供最少内容,敏感字段先脱敏,控制上下文范围,审查输出结果,会话记录脱敏保存,避免AI转述造成泄露。对第三方模型、组件、框架、预训练数据和数据集,要核验来源与签名并定期评估。同时,传统漏洞防护也要及时处置。
来源:《中国教育网络》2026年9月刊
作者:郑先伟(中国教育和科研计算机网应急响应组)
责编:陈茜


 京公网安备 11040202430174号